地理教师下载网

类型:系统安全 更新:2026-11-21
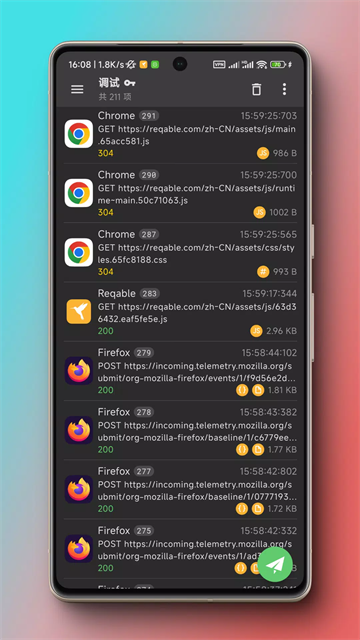
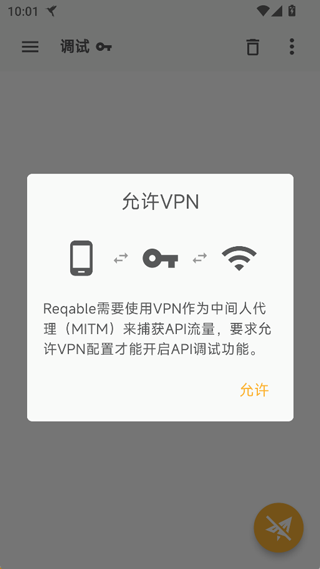
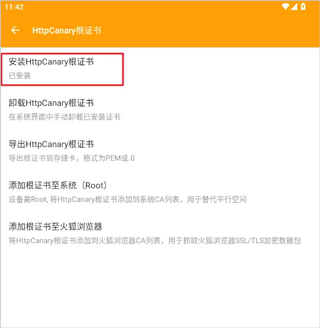
1、首次打开黄鸟,同意用户协议;进入配置页点【配置】,按提示安装根证书,关闭弹窗后选择跳过,进入主界面。
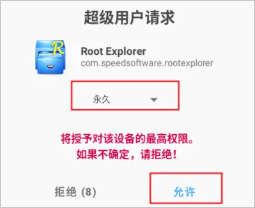
2、打开文件管理器,授予黄鸟Root 超级用户权限,建议选择永久允许,避免反复弹窗授权。
3、在文件管理器进入路径,找到证书文件HttpCanary.pem。
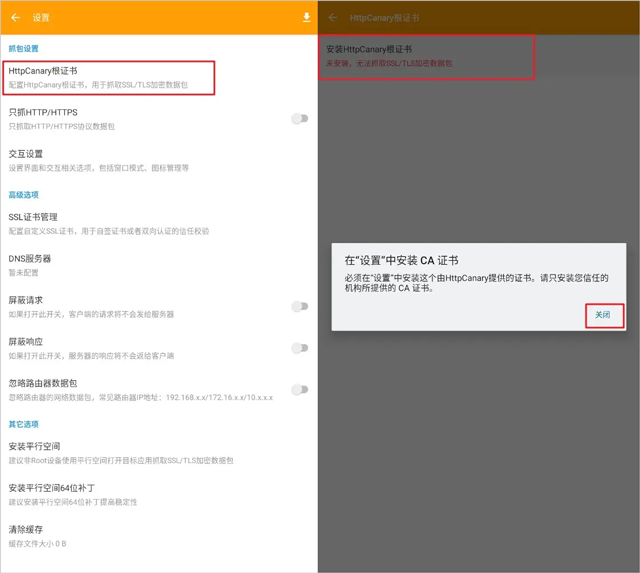
4、找不到证书文件时重新生成:左上角菜单 → 设置 → 抓包设置 → HttpCanary 根证书 → 安装 HttpCanary 根证书,按指引操作。
5、找到HttpCanary.pem,复制一份副本,重命名为 HttpCanary.jks;重启黄鸟抓包。
6、返回App,点击【添加根证书至系统(Root)】,依次选择移动、允许;提示安装成功后,再次重启黄鸟。
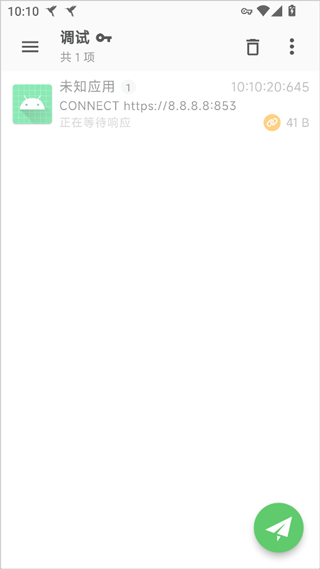
7、【开始抓包】:回到首页,点击右下角飞机图标开启抓包;可在设置 - 目标应用,指定只抓取某一个 App,过滤无关流量。
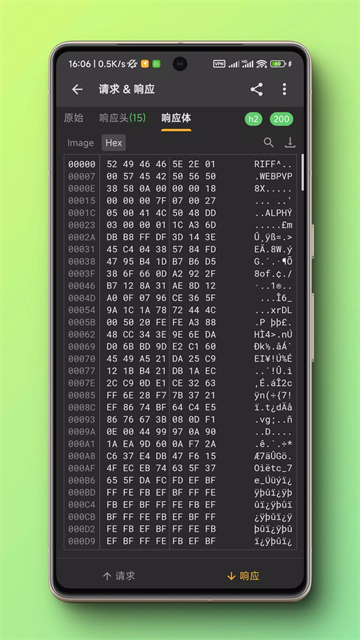
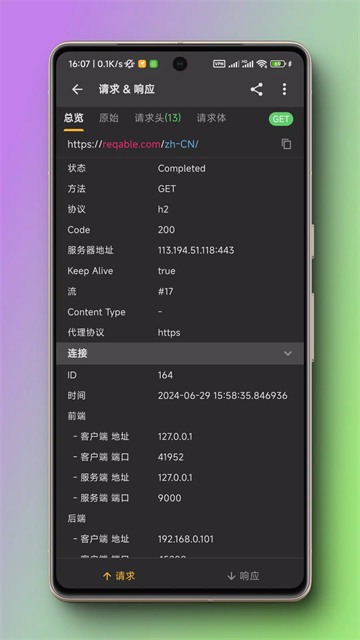
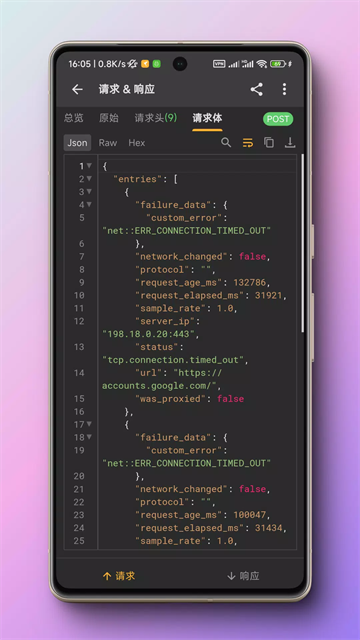
8、查看数据包:列表点击任意请求,可查看请求头、参数、响应内容、JSON、Hex 原始数据,支持保存、复制、重放、修改注入。
【1】在抓包列表,长按单条数据包,或者多选多条记录
【2】点击导出,支持保存为 HttpCanary 格式文件,也可复制 cURL、复制请求报文
【3】进入【历史管理】,可以给抓包会话命名、保存整个抓包会话
【4】导出文件可在本地文件夹查看,方便发给其他人复盘、分析接口问题
1、HTTP/HTTPS/HTTP2 协议抓包,自动解析 JSON,格式化展示
2、支持请求重放、数据注入、修改响应内容
3、自定义过滤:按 App、域名、关键词筛选数据包
4、数据包导出:支持分享、保存为 HAR 文件
5、内置插件市场,扩展更多分析功能
Q1:黄鸟抓包需要root吗?
不需要,依靠代理抓包;但高版本安卓系统、部分加固App会限制证书,导致HTTPS抓包失败。
Q2:安装证书之后还是看不到 HTTPS 内容?
一是安卓版本限制,二是目标App开启 SSL Pinning 证书锁定,这类App无法解密HTTPS流量。
Q3:抓包会不会有风险?
工具本身合法,仅允许用于自己开发、拥有权限的应用调试;抓包第三方App、篡改数据属于违规违法行为。
Q4:安装完系统证书还是看不到 HTTPS 明文?
部分新版App开启证书校验(证书锁定),即使系统证书也无法解密;安卓7以上默认不信任用户证书,必须Root写入系统证书目录。
Q5:不 Root 能不能用?
不 Root 只能安装用户证书,大部分App的 HTTPS 无法解密,只能抓普通HTTP流量。
--无ROOT 抓包,安卓手机直接部署,不用电脑,随时随地调试移动端接口
--支持 HTTPS 解密、注入、修改重发,移动端调试能力齐全,媲美电脑抓包工具
--目标应用过滤功能强大,精准捕获指定 App 流量,方便定位接口报错
--报文视图丰富,自动解码,JSON 格式化,查看参数、响应简单直观