地理教师下载网

类型:系统安全 更新:2026-11-20
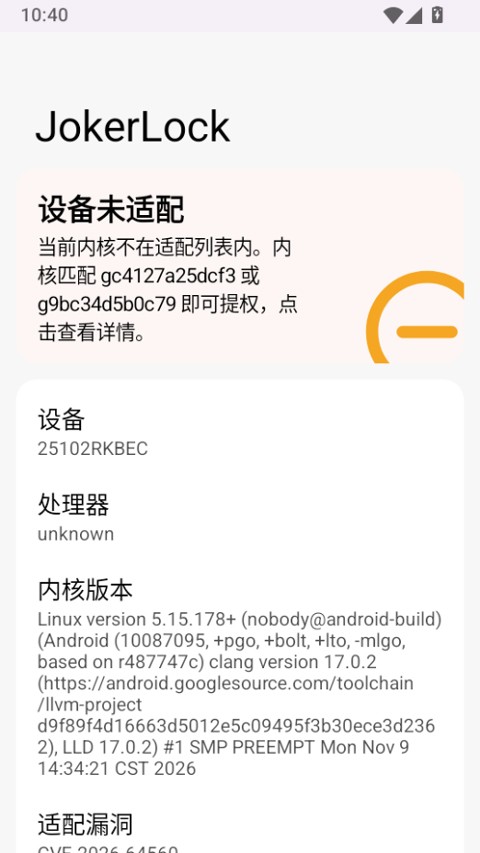
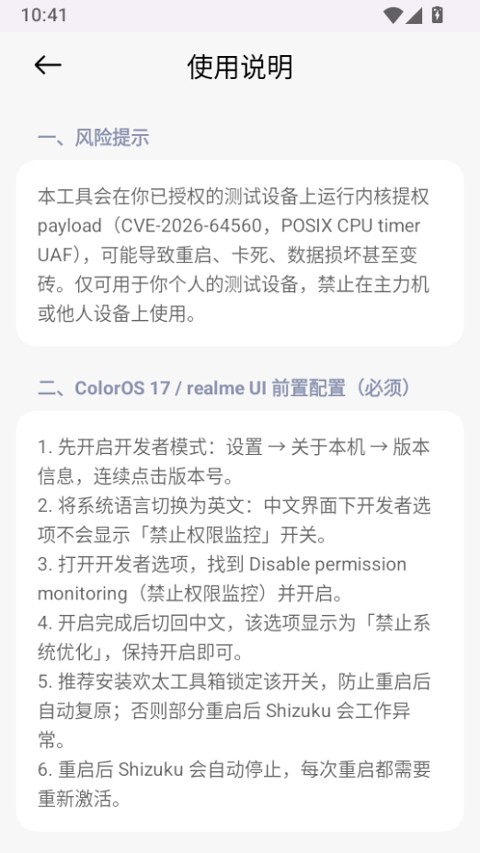
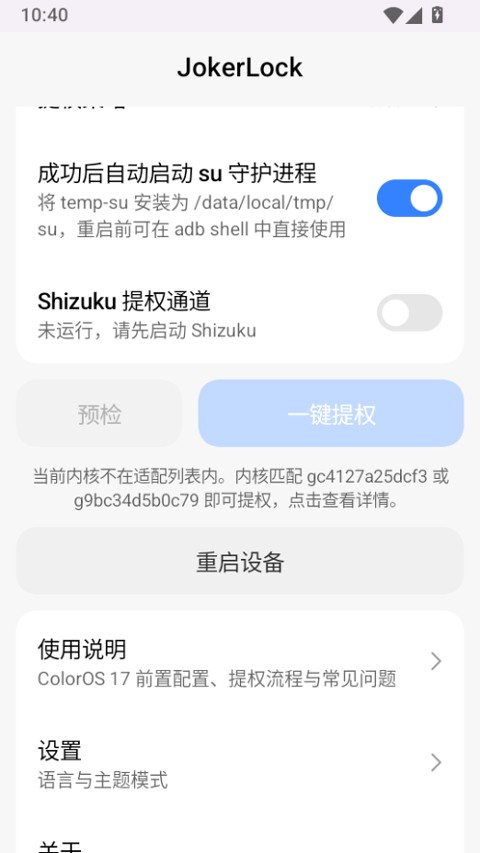
1、首先在手机上安装好jokerlock提权助手,打开后进入主界面,确认了解临时权限的有效范围;
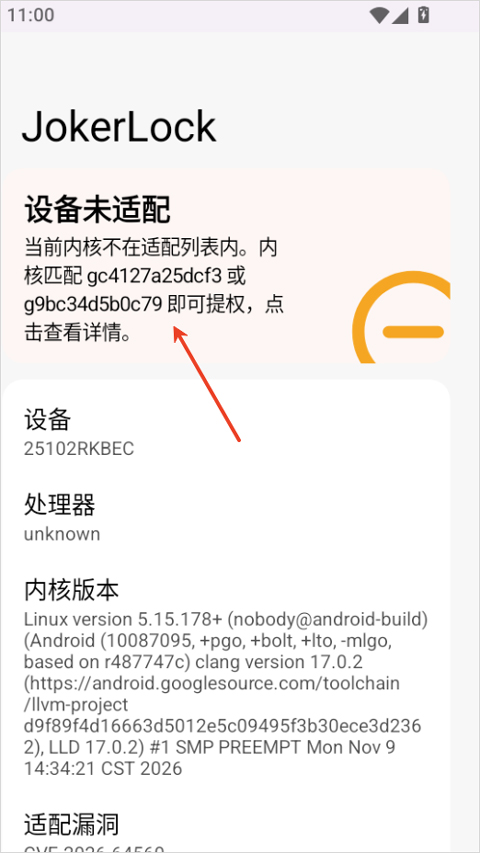
2、点击界面中的一键提权按钮,等待软件自动完成临时权限的注入过程;
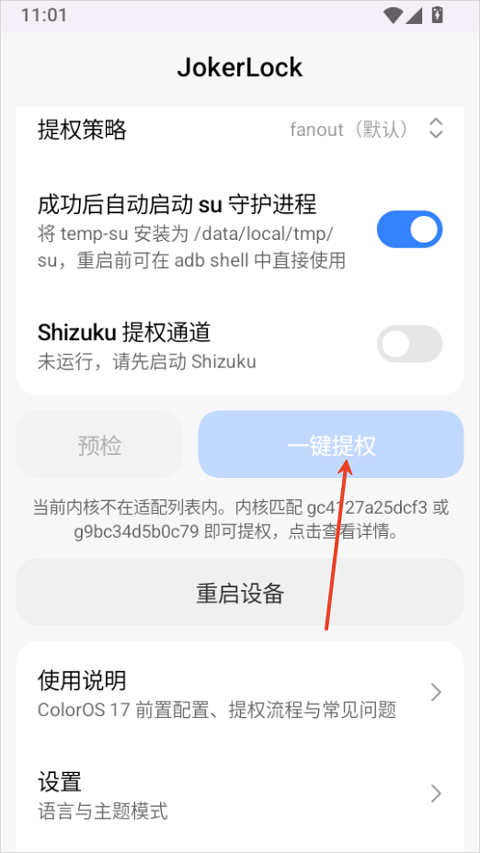
3、过程中保持手机屏幕常亮,不要切后台或锁屏,避免中断;
4、提示成功后即可打开需要权限的工具进行使用;
5、使用完毕后直接重启手机,权限自动失效,系统恢复原状态。
1、免刷机临时提权:
不用解锁Bootloader,也不用刷入镜像包,打开软件跟着步骤走就能拿到临时权限,折腾门槛更低。
2、内核自动适配:
软件会读取设备内核参数并自动匹配可用方案,省下手动翻版本号的时间。
3、双管理器兼容:
同时兼容KernelSU和ReSukiSU两套管理器,可以按自己设备的环境按需切换。
4、LSPosed模块与脚本:
支持装载LSPosed模块并跑自定义脚本,测模块效果或者做批量操作都很方便。
5、重启自动失效:
权限只在本次开机周期内生效,重启后自动清除,避免长期残留带来的风险隐患。
一、ColorOS 17 / realme UI 前置配置(必须)
1、先启用开发者模式:设置 → 关于本机 → 版本信息,连续点击版本号数次。
2、把系统语言临时切到英文:中文界面下开发者选项不会显示「禁止权限监控」这个开关。
3、进入开发者选项,找到 Disable permission monitoring(禁止权限监控)并打开。
4、开启后再切回中文,该项会显示为「禁止系统优化」,保持打开状态即可。
5、建议装个欢太工具箱把这个开关锁住,防止重启后自动复位;不然部分机型重启后 Shizuku 会工作异常。
6、每次重启 Shizuku 都会自动停止,开机后都要重新激活一遍。
二、准备
1、提前装好 KernelSU(KSU)管理器 apk:只装管理器应用就行,别去刷内核镜像,本工具是靠 payload 做临时 root,再由 KSU late-load 接手。
2、装上 JokerLock
3、装上 Shizuku,用无线调试或者 adb 方式激活,确认状态显示「正在运行」。
三、授权 Shizuku
1、打开 JokerLock。
2、第一次启动时 App 会申请 Shizuku 授权,点允许。
3、首页 Shizuku 开关变成「已连接」就说明就绪了。要是显示异常(uid 不为 2000),先回头查「禁止权限监控」有没有打开。
四、开始授权
1、点「预检」看看环境对不对(已经提过权会直接提示)。
2、点「一键提权」,把风险弹窗读一遍再确认,屏幕保持常亮,下方运行日志会滚动输出。
3、App 会按顺序跑:校验环境 → 启动 payload → 检测 root 子进程 → PKH110 机型拉起 temp-su 守护进程;oplus GKI 内核机型走 ksud late-load → 验证 su -c id。
4、日志长时间不动会被判定卡死,然后自动重启设备。
五、成功标志
1、日志打出 ROOT_SUCCESS identity=uid=0(root) 就是提权成了。
2、PKH110 机型:adb shell 之后执行 /data/local/tmp/su 能进 root shell(重启前有效)。
3、oplus GKI 机型:su -c id 返回 uid=0(root) ... context=u:r:ksu:s0.打开 KSU 管理器就能正常管 root 权限了。
六、失败怎么办
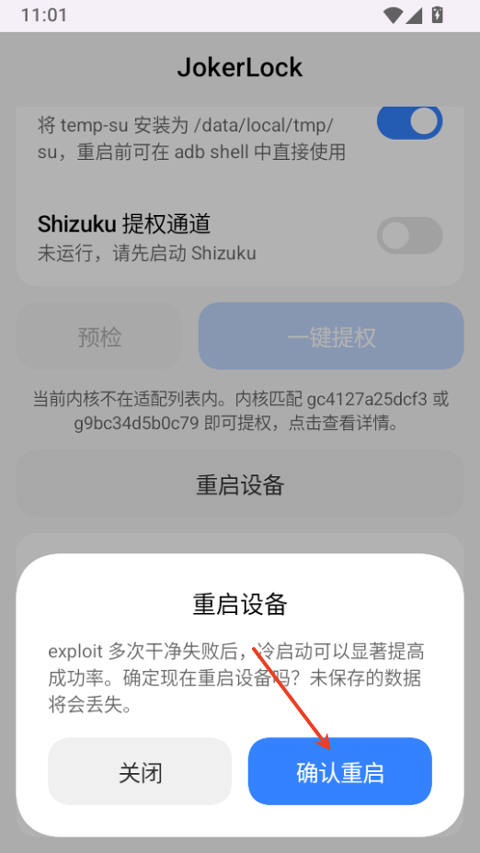
1、点「重启设备」把手机重启一下(弹窗记得确认)。
2、开机后先看「禁止权限监控」还在不在,再把 Shizuku 重新激活。
3、重开 JokerLock,再预检、再提权。别不重启就反复点,payload 是竞态型漏洞利用,单次成功率本来就不是 100%。
七、完成后
确认提权成功、用完功能之后,建议直接重启手机。这套方案是临时 root,一重启就回到普通无 root 状态;ColorOS 17 上「禁止权限监控」开关会留着(前提是欢太工具箱锁过)。
八、手动验证(可选)
电脑端跑:adb shell su -c id,输出 uid=0(root) 就代表 KernelSU root 已经生效。
1、提示设备未适配、内核不在适配列表怎么办
工具会自动读内核版本、KMI号、安全补丁去做匹配,内核要是已经打了对应漏洞补丁,那就提不了权。可以去设置里开慢速 payload 模式再试一次,或者等作者更新适配配置包,也能手动导入适配配置文件。系统更新安全补丁之后,旧适配方案会直接作废,别在清单外的机型上一直反复试,容易把内核搞崩重启。
2、拉取配置列表失败、加载资源超时
换成稳定点的网络,把代理先关掉再试,代理很容易拦配置仓库的请求。软件版本太老也会碰到接口失效,升到最新版就好。还可以切本地模式,手动导入下好的配置 json 文件,跳过在线拉取这一步。
3、Shizuku通道初始化失败、提权流程卡住
先进开发者选项,把 Shizuku 服务启起来,确认它真的在跑;优先用无线调试方式起 Shizuku,有些定制系统的有线 Shizuku 兼容性很差。给 JokerLock 关掉电池优化和后台限制,把后台锁住,提权全程别锁屏、别切后台,系统一杀进程漏洞执行就直接断了。每次重启手机后 Shizuku 都要重新起一次。
4、提权流程提示成功,但SU管理器没有权限
先核对管理器类型,当前 payload 适配的是 ReSukiSU 就别选 KernelSU,这俩不能混着用。提权成功后等守护进程加载完再开管理器,别急着跳过去。遇到 SELinux 拦截,可以打开工具内的 SELinux 绕过选项再重新提一次;部分系统底层策略卡得死,就算漏洞跑通了也拿不到完整 su 权限。
5、执行提权时内核panic、手机自动重启
多半是 payload 和当前内核 KMI 对不上,开慢速 payload 模式能把 panic 概率压下来。后台把大型应用都关了,留够内存,内存吃紧会加重内核崩溃。真出了内核重启,短时间内别连着猛试,连续触发容易把系统搞出别的毛病。
6、安装LSPosed模块后系统卡死、应用闪退
只用适配当前内核版本、验证过稳定的模块,来路不明的模块会跟内核打架。一出问题直接重启手机就能清掉临时提权环境,恢复原状,不会留下改动。别一次挂一堆内核模块,稳一点更好。
1、多种模式Root状态核查,借助多组底层特征互相验证,分辨永久Root、临时内存提权以及伪装隐藏Root,区分常规Root和本工具做出的临时提权,给出清晰结论,方便用户判断当下的权限环境。
2、系统基础资料读取收集,自动获取安卓SDK版本、厂商定制系统标识、内核版本、KMI信息,完整摆在检测面板上,方便用户核对内核参数,看看Payload跟本机机型对不对得上。
3、安全补丁信息解析辨认,读取系统安全补丁的更新日期,对照补丁清单判断设备漏洞基线,直观呈现补丁的新旧程度,帮用户看清系统防护等级,判断是否适合做内核提权测试。
4、全应用敏感权限整体排查,批量读取本机所有软件的授权记录,把相机、定位、麦克风、通讯录这类隐私权限统一归拢,一眼就能看出哪些软件拿到了高风险隐私权限。