地理教师下载网

类型:系统安全 更新:2026-11-06
一、系统环境风险检测:
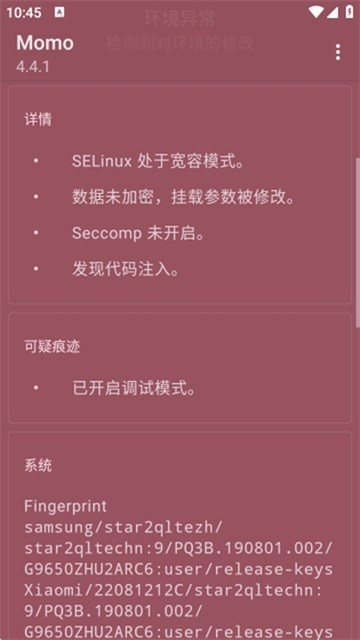
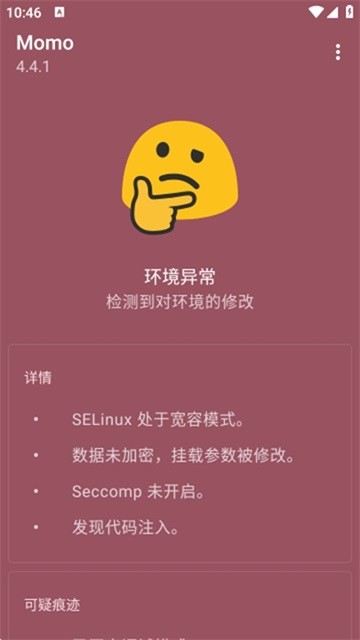
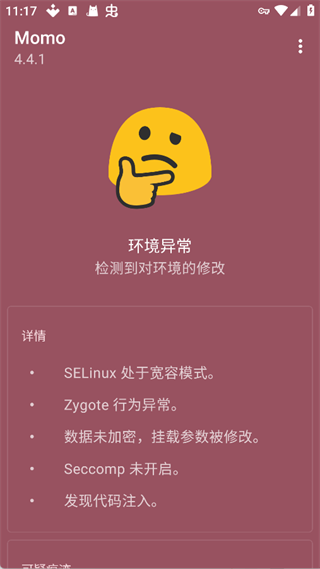
识别安卓设备篡改痕迹,可检出SELinux宽容模式、Zygote行为异常、数据未加密、Seccomp未开启、代码注入等各类环境异常项。
二、设备信息展示:
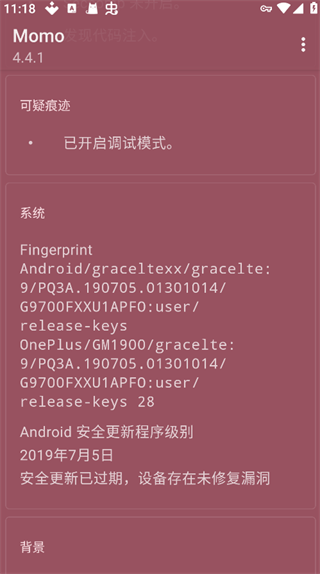
列出可疑痕迹,例如USB调试开启状态;同时展示系统基础信息,提醒安卓安全补丁过期、存在未修复漏洞等安全风险。
三、透明检测机制:
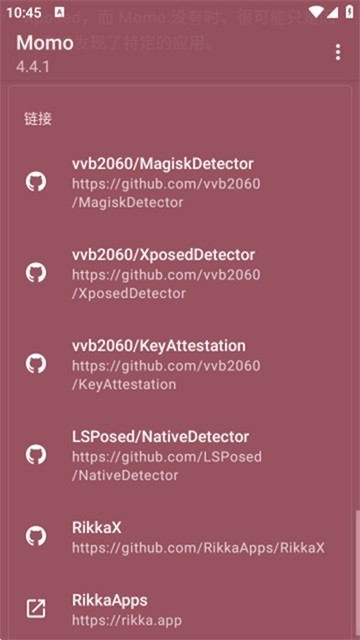
检测逻辑不扫描应用列表,依靠系统底层特征判断设备是否被篡改,附带GitHub项目开源地址,可查阅项目源码。
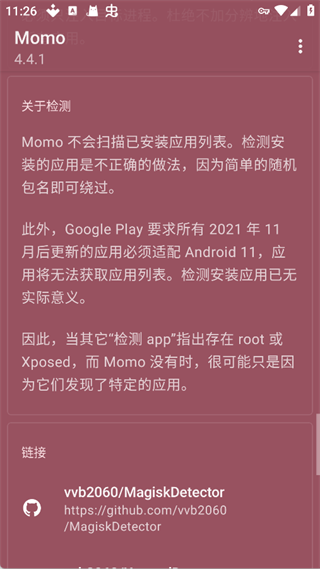
四、仅检测、不修复:
Momo为纯检测工具,只负责输出风险报告,无法自动修复设备环境问题。
【1】检测完成,查看页面列出的异常项目;
【2】出现Magisk、su、Xposed、LSPosed、代码注入,代表环境修改痕迹被检出;
【3】显示Bootloader未锁定,属于解锁痕迹,很多App会识别;
【4】SELinux宽容模式也是高频风险项,对照玩机方案调整。
1、打开Magisk,确认Zygisk开启,配置Shamiko隐藏模块;
2、检查排除列表,不要把momo加入LSP隐藏列表,容易触发代码注入检测;
3、重启手机,关闭多余修改类模块;
4、重新打开momo再次检测,观察风险项是否消失。
Q:momo显示环境正常,但是游戏还是提示环境异常?
momo只是自查工具,每个App风控检测逻辑不一样,momo过检≠所有应用都放行。
Q:可疑痕迹一定要全部消除吗?
部分痕迹(Bootloader 解锁)很难隐藏,不同App容忍度不一样,不一定影响使用。
Q:可以在没有Root的手机上用吗?
可以,无Root手机一般直接显示环境正常,用来确认设备没有被篡改。
Q:检测会泄露手机信息吗?
基础检测本地运行,不需要联网;工具本身不会主动上传你的设备数据。
1、开源轻量,安装包极小,无广告,不后台偷跑耗电
2、多维度检测:Root、Magisk、Su、Xposed、LSPosed、代码注入
3、识别SELinux模式、数据加密、Bootloader 解锁等系统状态
4、检测报告直观,区分【环境正常】【可疑痕迹】【环境损坏】
5、纯本地检测,基础检测无需联网,隐私数据不上传
【1】自查优先:玩机用户用来提前验证Root、框架隐藏效果,预判应用风控拦截;
【2】轻量化:体积不到2MB,打开即检测,不用复杂配置;
【3】报告易懂:直接标出风险点,方便对照调整 Magisk、LSP 模块;
【4】本地运行:检测过程不用联网,隐私安全性更好;